
Коротко
- Поддельный сайт выглядит как настоящий. Отличает его только адрес в строке браузера — его и нужно читать.
- Seed-фразу не вводят ни на каком сайте и не сообщают никому. Настоящий сервис её никогда не спрашивает.
- Если фразу уже ввели — кошелёк больше не ваш: остаток немедленно переводят на новый кошелёк с новой фразой.
Фишинг — это «рыбалка»: человека заманивают на страницу-двойник и ждут, пока он сам введёт пароль, код или seed-фразу. Взламывать при этом ничего не нужно. С банковской картой у жертвы ещё есть шанс — позвонить в банк и остановить списание. С криптовалютой шанса нет: перевод не отменить. Поэтому узнавать подделку нужно до того, как что-то введено.
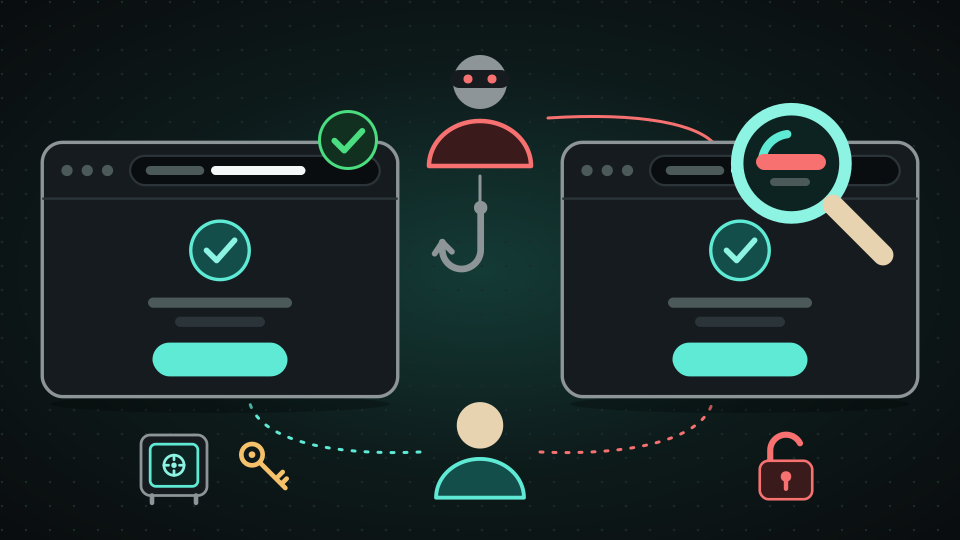
Как человека приводят на подделку
Сначала цепляют за эмоцию — страх, выгоду или любопытство. Потом дают ссылку. Сообщение может прийти откуда угодно:
- письмо «от биржи» или «от кошелька»: «Ваш аккаунт будет заблокирован, подтвердите данные»;
- сообщение в мессенджере — в том числе от знакомого, чей аккаунт взломали;
- «служба поддержки», которая сама пишет вам в чат и предлагает «помочь с кошельком»;
- раздача: «отправьте монеты — вернём вдвое», часто с именем или видео известного человека;
- неожиданный «подарок»: на кошелёк падают незнакомые токены, а сайт для их «получения» просит подключить кошелёк.
Общий признак
Вас торопят. «Срочно», «осталось 10 минут», «иначе заблокируем» — спешка нужна, чтобы вы не успели посмотреть на адрес.
Как читать адрес сайта
Дизайн, логотип и тексты копируются за минуты. Подделать нельзя только одно — домен, то есть имя сайта в адресной строке. Настоящий домен — это то, что стоит перед первой косой чертой, а в нём главное — последние два слова через точку. Всё, что левее, владелец домена может написать каким угодно.

Второй приём — домен, который отличается на один символ. Глаз читает слово целиком и подмену не замечает:
birzha-primer.comиbirzha-prirner.com— вместоmстоятrиn;birzha-primer.comиbirzha-primer.co— другая зона;birzha-primer.comиbirzhaprimer.com— пропал дефис;birzha-primer.comиbirzha-primer-support.com— добавлено «убедительное» слово.
Адрес: https://wallet-primer.io.account-verify.com/login. Чей это сайт?
Сайт домена account-verify.com. Часть «wallet-primer.io» стоит левее настоящего домена — её дописал владелец account-verify.com, и к кошельку она отношения не имеет.
Адрес — главный признак, но не единственный. Настоящий сервис и подделка ведут себя по-разному, и это видно ещё до того, как вы открыли ссылку.
Настоящий сервис
- отвечает на ваше обращение, а не пишет первым;
- не торопит и не грозит блокировкой «через час»;
- просит войти в аккаунт привычным способом;
- никогда не спрашивает seed-фразу и коды из СМС.
Подделка
- пишет первой: письмо, чат, комментарий;
- создаёт спешку и пугает потерей доступа;
- ведёт по ссылке на «страницу проверки»;
- просит фразу, ключ или «подключить кошелёк».
Замочек в адресной строке ничего не обещает
Значок замка и буквы https означают одно: соединение зашифровано, и по дороге данные не перехватят. О том, кому принадлежит сайт, они не говорят ничего. Мошенники получают такие сертификаты для своих страниц так же, как все остальные.
Отсутствие замка — повод уйти сразу. Наличие замка — не повод доверять. То же с дизайном: небрежная вёрстка и ошибки выдают подделку, но аккуратная страница подлинность не доказывает.
Почему seed-фразу нельзя вводить нигде
Seed-фраза — это не пароль от аккаунта, а сам ключ от кошелька. Пароль можно сменить, фразу — нет. У кого она есть, тот распоряжается всеми монетами кошелька с любого устройства, и подтверждение от вас ему не нужно.
Фраза нужна в единственном случае: когда вы сами, по своей инициативе, восстанавливаете кошелёк в его приложении. Сайту, боту, «сотруднику поддержки» и форме «проверки» она не нужна никогда. Просьба ввести фразу — достаточный признак обмана, остальные проверять уже незачем.
Правило без исключений
Фразу не фотографируют, не хранят в заметках и облаке и не вводят по чьей-либо просьбе. Ни один настоящий сервис её не спрашивает.
Отдельная ловушка — кнопка «Подключить кошелёк» на незнакомом сайте. Фразу там не просят, но предлагают подписать разрешение, по которому сайт сможет сам списывать ваши токены. Не подписывайте то, чего не понимаете, и не давайте разрешений без ограничения суммы.
Пример: письмо «от кошелька»
Олегу приходит письмо: «В вашем кошельке обнаружена подозрительная активность. Подтвердите владение в течение 24 часов, иначе доступ будет ограничен». Логотип знакомый, кнопка «Подтвердить».
- Спешка. «В течение 24 часов» — первый сигнал.
- Невозможная угроза. У кошелька, где ключ хранится у самого Олега, нет никого, кто мог бы «ограничить доступ».
- Адрес. Кнопка ведёт на
koshelek-primer.app.verify-id.net. Настоящий домен здесь —verify-id.net. - Просьба. На странице — двенадцать полей для слов фразы. Этого достаточно.
Олег закрывает вкладку и открывает кошелёк так, как делает это всегда, — через приложение. Никаких предупреждений там нет. На всё ушла минута, и ни одного слова фразы он не ввёл.
Пять привычек, которые закрывают почти все случаи
- Входить из закладок. На биржу и в кошелёк — только из своих закладок или приложения, а не по ссылке из письма, чата или рекламы.
- Читать домен перед вводом. Два слова перед первой косой чертой — каждый раз, когда страница просит пароль или код.
- Не отвечать «поддержке», которая написала первой. Настоящая поддержка отвечает на ваше обращение, а не начинает разговор сама.
- Включить двухфакторную защиту. Тогда одного украденного пароля от биржи не хватит.
- Переспрашивать знакомых. Ссылку прислал друг — уточните у него другим способом, например позвоните.
Что делать, если уже ввели
Действовать нужно сразу: счёт идёт на минуты. Что именно делать, зависит от того, что вы отдали.
| Что отдали | Что делать сразу | Чего не делать |
|---|---|---|
| Seed-фразу | Создать новый кошелёк с новой фразой и перевести на него всё, что осталось | Пользоваться старым кошельком — он чужой навсегда, даже если монеты пока на месте |
| Логин и пароль от биржи | С настоящего сайта сменить пароль, завершить все сессии, проверить адреса для вывода, включить двухфакторную защиту, написать в поддержку | Переходить по ссылкам «для восстановления» из того же письма |
| Данные банковской карты | Позвонить в банк по номеру с карты, заблокировать её и заказать новую | Ждать, пока «само пройдёт» |
| Монеты уже ушли | Сохранить адрес сайта, переписку и идентификаторы переводов | Платить тем, кто обещает «вернуть украденное» за предоплату, — это следующий мошенник |
Вернуть ушедшие монеты технически нельзя: перевод в блокчейне не отменяется. Поэтому первые три строки таблицы важнее четвёртой — спасают то, что ещё не украдено.
Что важно в России
Что написано в законе
Закон № 282-ФЗ вводит для крупных переводов через регулируемых посредников задержку до 48 часов — чтобы человек успел остановить операцию, на которую его уговорили.
Нормы о противодействии мошенничеству вступают в силу с 1 сентября 2027 года.
Как на практике
Задержка работает только там, где между вами и сетью есть посредник. Отдали фразу от своего кошелька — перевод уходит сразу, задержать его некому.
При краже сохраните адрес сайта, переписку и идентификаторы переводов и подайте заявление в полицию.
Как понимает редакция
Рассчитывать на возврат не стоит: заявление фиксирует факт, но перевод не отменит. Надёжная защита одна — не вводить.
Словарик урока
- Фишинг
- Обман, при котором человека заманивают на поддельную страницу, чтобы он сам ввёл секретные данные.
- Домен
- Имя сайта в адресной строке. Настоящий домен — два слова перед первой косой чертой.
- https и замочек
- Признак шифрованного соединения. О честности владельца сайта не говорит.
- Seed-фраза
- 12 или 24 слова — резервная копия ключа от кошелька. Сменить её нельзя.
- Двухфакторная защита
- Вход по паролю и одноразовому коду. Украденного пароля для входа уже не хватает.
Что читать дальше
Что важно запомнить
- Подделку выдаёт адрес, а не внешний вид. Настоящий домен — два слова перед первой косой чертой.
- Замочек и https говорят о шифровании, а не о честности сайта.
- Seed-фразу не просит ни один настоящий сервис. Просят — значит, обман.
- На биржу и в кошелёк — только из закладок или приложения.
- Ввели фразу — сразу новый кошелёк и перевод остатка. Ушедшие монеты не вернуть.
Материал носит информационный характер. Все адреса сайтов в уроке вымышлены и приведены как примеры. Раздел о законе — не юридическая консультация.